Надстройка «Приватность» скрывает персональные данные клиентов — телефоны, почту, домены — от сотрудников, которым они не нужны, и записывает, кто, что и когда смотрел. Есть и общий стоп-лист: адреса и домены, которым продукт больше не пишет ни одного сообщения.
Зачем это нужно
В CRM лежат все контакты сразу: телефоны, адреса, домены клиентов и их сотрудников. Обычно их видят все, у кого есть доступ. Но так нужно не всегда: подрядчику или стажёру незачем знать личные данные всех клиентов, а для требований о защите персональных данных важно ещё и показать, кто именно смотрел данные и когда.
Раньше выбор был жёстким: либо человек видит всё, либо его не пускают в CRM вовсе. «Приватность» добавляет средний вариант — сотрудник работает как обычно, отвечает клиентам и ведёт сделки, но телефоны и адреса вместо значений видит маской. А если данные всё-таки понадобились, их раскрывают по одному значению, и каждая такая раскрытая строка попадает в журнал.
Что умеет
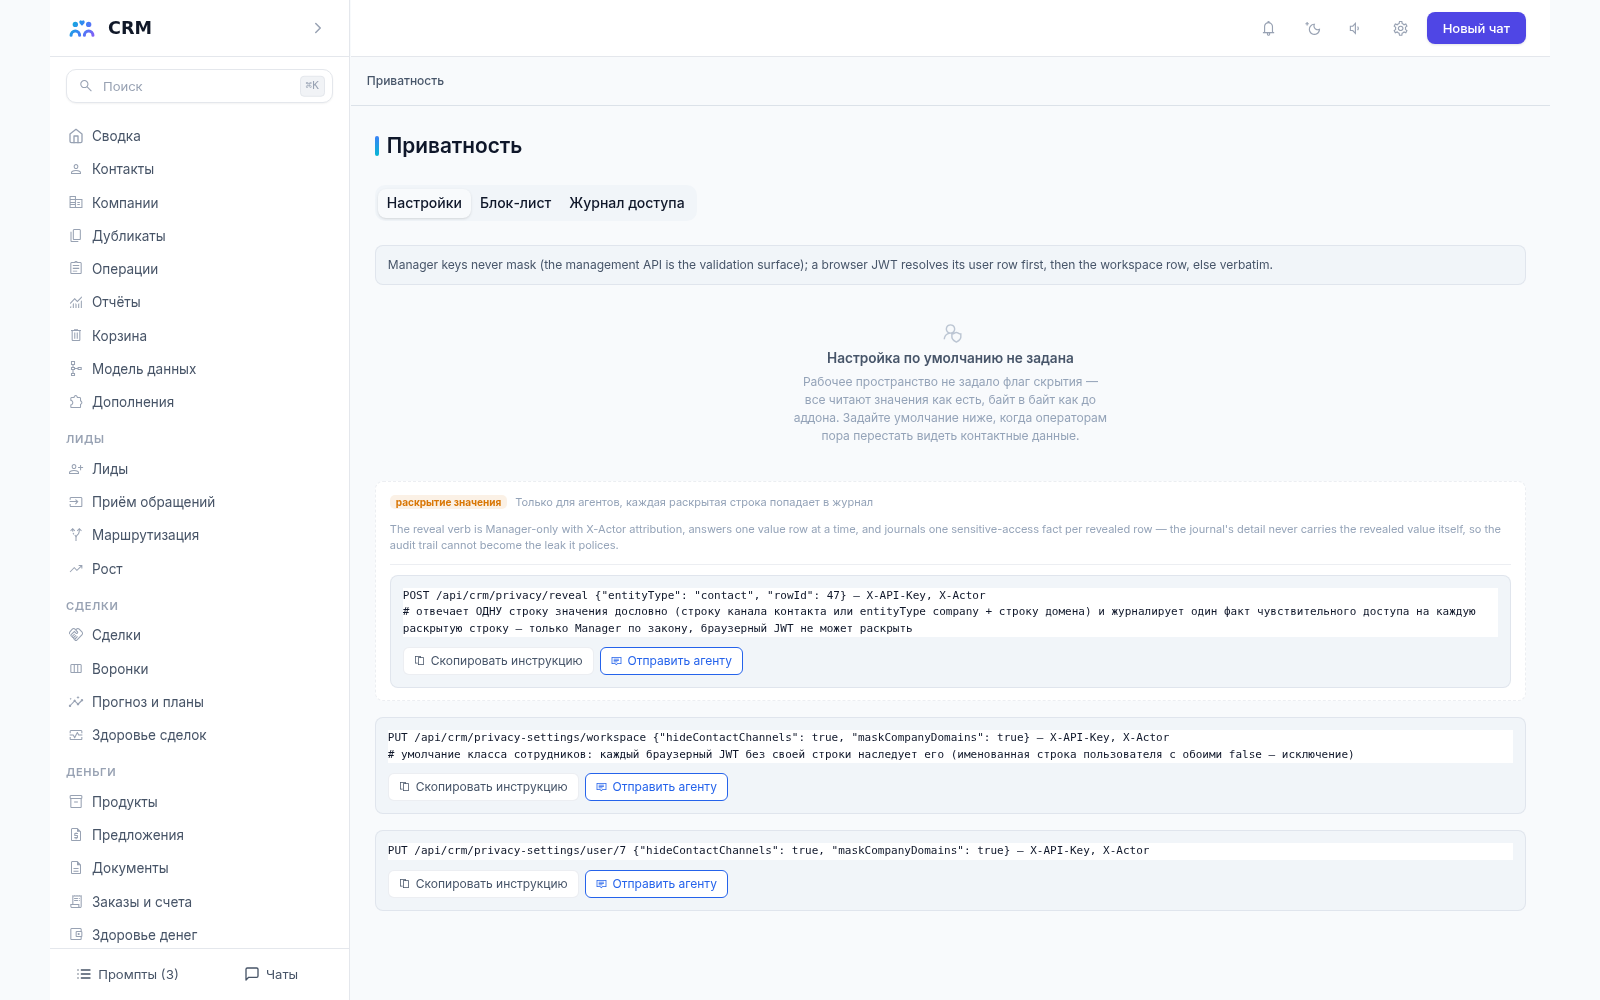
- Флаг скрытия на сотрудника или на всех. Можно поставить скрытие конкретному человеку, а можно задать его по умолчанию для всех: тогда его наследует каждый, кому отдельно не разрешено обратное. В интерфейсе видно, кто и когда поставил настройку.
- Маска одинаковая везде. Значения каналов заменяются одинаково на всех поверхностях: на экранах, в ответах API, в строках отчётов и даже в файле выгрузки. Это устроено в одном месте, а не обещано словами, поэтому «в отчёте видно, а на экране нет» получиться не может. Рядом со значением показывается, что именно скрыто: «каналы скрыты», «домены скрыты» или и то, и другое.
- Работа не ломается. Даже с маской письмо уходит по настоящему адресу, а звонок идёт по настоящему номеру. Скрытие — про то, что видно, а не про то, что можно сделать. Поэтому оператор спокойно отвечает клиенту, но не запоминает его телефон.
- Раскрытие значения по одному. Раскрыть значение может только администратор, и каждое раскрытие записывается в журнал: кто, какое значение и когда открыл. Массовой кнопки «показать всё» нет — это сделано специально, чтобы доступ всегда был поштучным и объяснимым.
- Журнал доступа. Отдельная вкладка «Журнал доступа» показывает, кто смотрел чувствительные данные: прослушивания записей разговоров, раскрытия значений, чтение приватных заметок. Журнал собирается по идентификаторам и словам — сами значения в него не попадают, чтобы журнал не стал утечкой, которую он же и сторожит.
- Журнал живёт год. Записи журнала хранятся 365 дней, дальше ежедневный обход их убирает. Журнал намеренно живёт дольше записей разговоров, которые он описывает.
- Общий стоп-лист. Вкладка «Блок-лист» ведёт адреса и домены, которым писать нельзя: у каждой строки есть причина, дата и автор. Такой список спрашивают все отправители — письма, рассылки, сообщения в мессенджерах, чат на сайте. Отказ приходит с той же причиной, которую вписали вы, а не с сухим кодом ошибки.
- Стоп-лист не обойти переписыванием. Строка-домен закрывает сразу все адреса в нём. Телефоны сравниваются по цифрам, почта и ники — без учёта регистра. Поэтому добавить плюс к номеру или переписать адрес большими буквами и пройти мимо запрета не получится.
- Одно рабочее место. Раздел «Приватность» собран из вкладок «Настройки», «Блок-лист» и «Журнал доступа» и доступен только администраторам. Раздел только читает: изменения вносятся командами ИИ-агенту, которые можно скопировать из интерфейса.
Как это связано с другими надстройками
«Приватность» ни от чего не зависит и ставится отдельно. Рабочее пространство, которое её не устанавливало, ведёт себя точно так же, как раньше: всё читается как есть, стоп-лист пуст, журнал пуст. Защита появляется только тогда, когда её кто-то включил.
Стоп-лист спрашивают все отправители: «Почта», «Маркетинг», «Обмен сообщениями», «Чат-виджет на сайте» — поэтому запрет действует сразу во всех каналах, а не в одном. А доступ к записям и чувствительным строкам добавляет события в журнал из «Телефонии» и других контуров.
Честные границы
- Скрытие — про видимость, а не про запрет: сотрудник с маской по-прежнему может написать клиенту и позвонить ему. Если нужно полностью закрыть доступ к работе с клиентом, это решается не здесь, а ролями и доступом.
- Раскрытие ручное и поштучное, массового «показать всё» нет. Каждое раскрытие пишется в журнал — скрытно посмотреть данные не получится.
- Журнал говорит идентификаторами и словами, сами значения в него не попадают. Так задумано: журнал не должен становиться утечкой, которую он же и сторожит.
- Журнал не вечный: через 365 дней записи убираются ежедневным обходом. Если нужен долгий архив, его придётся выгружать отдельно.
- Пока флаг не задан, все читают значения как есть — ровно как до установки надстройки. Защита не включается сама и не ставится по умолчанию.
- Стоп-лист — про исходящие сообщения, а не про доступ: он не мешает сотруднику, которому значения разрешены, их видеть. Это две разные вещи, и путать их не стоит.
- Раздел доступен только администраторам: сотрудник не может сам себе поменять видимость данных. Настройку ставит администратор — на конкретного человека или как общее значение для всех.
- Раздел только читает, и это осознанно: даже раскрытие значения показано как команда ИИ-агенту. Так у действий с чувствительными данными всегда есть ответственный след.
Все надстройки → Каталог надстроек